

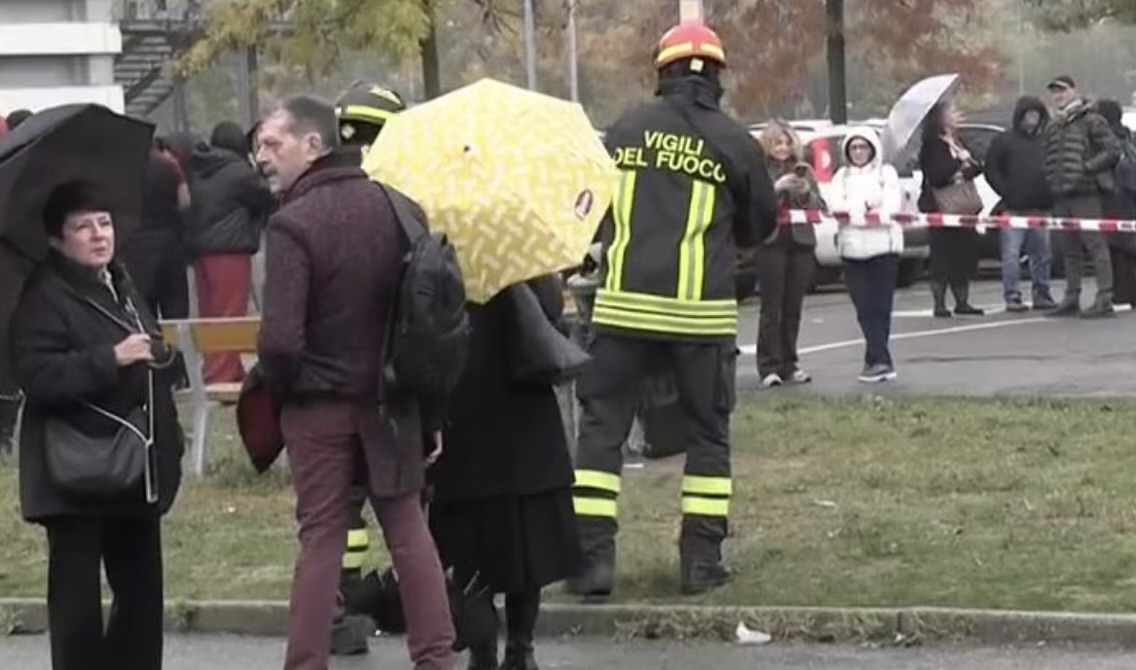
Il ministro dell’Interno, Matteo Piantedosi, ha inviato a prefetti e questori una circolare con i criteri per gestire i falsi allarmi bomba via mail: è «da ritenersi inattendibile la minaccia che presenti carattere manifestamente seriale», cioè costituita da messaggi identici o sostanzialmente analoghi, con la medesima provenienza, indirizzati indiscriminatamente a una pluralità di destinatari, salvo che emergano elementi concreti ulteriori di rischio. In questi casi non si procede all’evacuazione degli edifici; resta la valutazione caso per caso del questore. Altre notizie nella sezione allarmi bomba.
Quando la minaccia è inattendibile
La circolare indica come inattendibile la minaccia di carattere manifestamente seriale. «In tale contesto, particolare rilievo dovrà essere attribuito alla natura della comunicazione e al riscontro di elementi idonei a confermarne la credibilità». Lo scopo, indica il Viminale, è garantire la sicurezza senza compromettere, quando non è indispensabile, la continuità dei servizi essenziali.
Quando si evacua
La regola vale «salvo che emergano specifici e ulteriori elementi di rischio», come, a titolo esemplificativo: il rinvenimento di oggetti sospetti; la rilevazione, anche con impianti di videosorveglianza, di anomalie che possano essere ragionevolmente collegate alla minaccia; l’esistenza di precedenti episodi, segnalazioni o elementi informativi che facciano emergere una situazione di rischio riferibile allo specifico obiettivo; altre circostanze concrete che rendano credibile la minaccia.
Il ruolo di questore e prefetto
Quando emergono elementi che rendono plausibile la minaccia, il questore potrà disporre le verifiche ritenute opportune e ogni altra misura idonea a garantire la sicurezza, senza compromettere, laddove non indispensabile, la continuità dei servizi; solo se lo ritiene necessario proporrà al prefetto l’evacuazione della struttura o del sito. I prefetti dovranno assicurare il coordinamento tra le forze di polizia, i vigili del fuoco e tutti i soggetti interessati, anche nel Comitato provinciale per l’ordine e la sicurezza pubblica.
Prevenzione e coordinamento
Il Dipartimento della pubblica sicurezza curerà, attraverso il Centro Situazioni operativo ventiquattr’ore su ventiquattro, il raccordo informativo con gli uffici territoriali, favorendo la rapida condivisione delle segnalazioni e degli elementi utili a valutare l’attendibilità della minaccia. Secondo Il Sole 24 Ore la direttiva prevede anche una ricognizione preventiva delle strutture potenzialmente esposte, e una comunicazione tempestiva e coordinata, «improntata a criteri di chiarezza, equilibrio e cautela». Resta fermo il rispetto delle disposizioni vigenti, dei piani di emergenza e delle competenze delle autorità preposte alla sicurezza.
Non sono attacchi informatici
La circolare precisa che le segnalazioni di minaccia in questione «non costituiscono attacchi informatici» e che l’atto di indirizzo «non riguarda in alcun modo gli eventi cyber» né interviene sulla disciplina e sulle procedure di prevenzione e investigative.
Il contesto
La circolare arriva dopo le mail firmate «Mikhail Andropov» che hanno raggiunto migliaia di scuole, con molte evacuazioni disposte in modo non uniforme; il giorno prima una circolare della Presidenza del Consiglio aveva già indicato di non evacuare in assenza di elementi concreti oltre alla mail massiva. A Roma i pm dell’antiterrorismo verificano mittenti e server.
Cosa non è ancora noto
Non sono noti i dettagli operativi per le singole scuole né l’esito delle verifiche sui mittenti. Le informazioni potranno essere aggiornate.
Fonte: Ministero dell’Interno (circolare), ANSA, Quotidiano Nazionale, Italpress, Il Sole 24 Ore, Euronews, Firenze Post, Stampa Parlamento, Corriere della Sera