

L’intelligence italiana avrebbe messo a punto un programma di protezione da una crisi sistemica, battezzato dalle cronache «il piano dei piani»: un insieme di contromisure operative che, secondo le ricostruzioni, è gestito dal Dipartimento delle informazioni per la sicurezza (Dis) con le agenzie dei servizi segreti, e che riguarda i settori critici, dalla sanità ai trasporti. Finora sarebbero state svolte sette esercitazioni. Il contenuto operativo del piano non è stato reso pubblico. Altre notizie nella sezione cybersicurezza.
Che cos’è il «piano dei piani»
Secondo le ricostruzioni, mentre la versione ufficiale ha ridotto alcuni episodi a incidenti o ad azioni di mitomani, l’intelligence è già andata oltre, approntando contromisure di protezione dalle minacce dirette «alla sovranità digitale, alle reti e alla sicurezza economico-finanziaria». Il programma è gestito dal Dis insieme alle agenzie dei servizi: l’Aise, per l’estero, e l’Aisi, per l’interno. L’attenzione è concentrata sui settori critici, dalla sanità ai trasporti.
Il contesto: gli attacchi di novembre
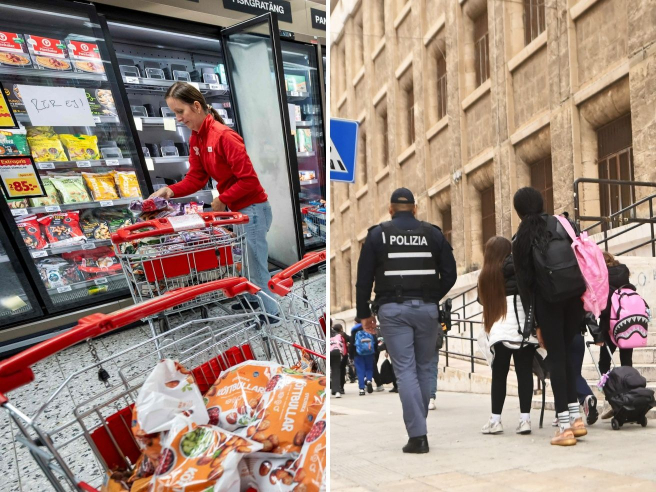
Il piano arriva dopo un mese di episodi: gli attacchi hacker ai sistemi di refrigerazione di alcuni supermercati in Sicilia e, secondo le segnalazioni, di due aziende della filiera alimentare in Toscana ed Emilia-Romagna; le false minacce di bomba via mail a migliaia di scuole e ad aeroporti; i problemi alla galleria del Brennero. Il 3 novembre il sottosegretario Alfredo Mantovano ha riunito a Palazzo Chigi i vertici dell’Agenzia per la cybersicurezza nazionale (Acn) e dell’intelligence: dai primi accertamenti, ha comunicato la Presidenza del Consiglio, in Italia l’impatto è stato «fortemente limitato», con poche unità commerciali interessate, per lo più con sistemi di sicurezza obsoleti e interfacce esposte direttamente su Internet.
Le direttrici del governo
Il governo ha indicato quattro direttrici: il monitoraggio e l’analisi della minaccia, il confronto con i fornitori della filiera alimentare, l’individuazione e la tempestiva notifica dei soggetti esposti, la diffusione di comunicazioni preventive e di indicazioni per ridurre i rischi. Una nota di Palazzo Chigi ha parlato di «impatto limitato», senza alcun caso di rischio per la salute dei cittadini. Il 10 novembre il Comitato nazionale per l’ordine e la sicurezza pubblica ha deciso di rafforzare il monitoraggio dei sistemi più vulnerabili.
I numeri dell’Acn
Secondo i dati dell’Acn, nei primi nove mesi del 2026 sono state registrate 3.271 violazioni della sicurezza digitale, contro le 2.729 dell’intero 2025, di cui 1.992 classificate come incidenti con impatto confermato.
Il dibattito politico
La richiesta di una strategia nazionale arriva dall’opposizione: la presidente dei senatori del Pd, Francesco Boccia, ha chiesto un confronto in Parlamento su un piano che preveda il rafforzamento dell’Acn e investimenti nelle infrastrutture civili, nella ricerca e nelle competenze, separati dalle risorse per la difesa militare. Secondo alcune testate specializzate, a un anno dalla sua presentazione al Consiglio supremo di difesa sarebbe rimasto nel cassetto un dossier di 180 pagine del ministro della Difesa, Guido Crosetto, sulla cybersicurezza: una ricostruzione contestata dal governo, che ha negato l’esistenza di un contrasto. Crosetto ha avvertito: «Dobbiamo fermarli».
Cosa non è ancora noto
Non sono noti il contenuto operativo del piano, i tempi di attuazione né i fondi stanziati. Le informazioni potranno essere aggiornate.
Fonte: Presidenza del Consiglio dei ministri (note del 3 novembre), ANSA, Quotidiano Nazionale, Alanews, Infodifesa, La Sintesi, Wikipedia (dati Acn), Italian Directory, Corriere della Sera