

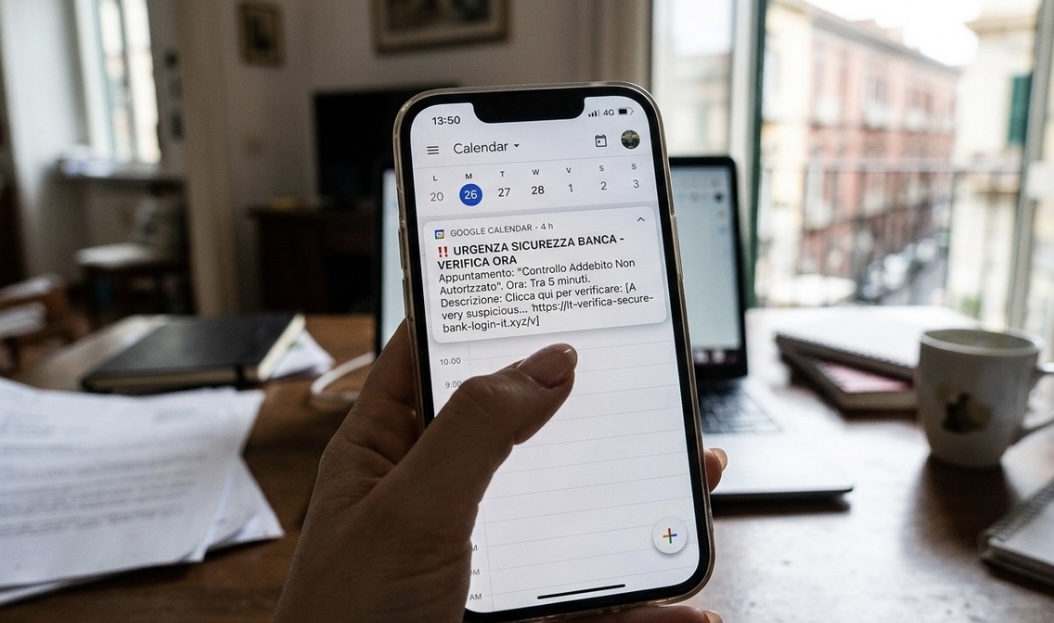
Un falso appuntamento nell’agenda dello smartphone può diventare il punto di partenza per sottrarre dati personali e accedere al conto corrente. È la truffa del calendario, nota come calendar spam phishing, un raggiro che colpisce sia i dispositivi Android sia gli iPhone. Altre guide nella sezione truffe online.
Come funziona
A differenza del phishing via e-mail o degli sms truffaldini, il messaggio dei criminali non arriva come una comunicazione qualsiasi, ma compare direttamente tra gli eventi del calendario. I software di calendario sono in genere configurati per sincronizzare e inserire in agenda qualsiasi invito ricevuto via e-mail in formato iCalendar, anche se inviato da mittenti sconosciuti. I truffatori sfruttano questo automatismo, che consente di aggirare con facilità i filtri antispam delle caselle di posta: il messaggio non viene bloccato e l’evento finisce direttamente tra gli impegni.
La notifica e il link
All’orario scelto dai truffatori, lo smartphone mostra una normale notifica push. Spesso il falso appuntamento contiene un link a una pagina che imita quella della banca dell’utente, con il pretesto di un addebito non autorizzato o di un controllo di sicurezza. Un messaggio urgente, inserito in uno spazio che usiamo per organizzare la giornata, può creare allarme e spingere ad agire d’istinto, senza verificare l’origine dell’evento.
I rischi per il conto
Chi inserisce nella pagina clonata i propri dati e i codici OTP consegna ai truffatori l’accesso al conto corrente, che può essere svuotato in pochi minuti con bonifici istantanei.
Un’altra variante: il numero di telefono
Il collegamento a un sito falso non è l’unica variante. In alcuni casi, nell’evento viene inserito un numero di telefono presentato come contatto d’urgenza della banca: chiamandolo si finisce a parlare con i truffatori.
L’insidia del tasto “Rifiuta”
Su iPhone, anche il tentativo di respingere un invito sospetto può avere una conseguenza indesiderata: premere “Rifiuta” fa inviare automaticamente dall’applicazione una notifica di risposta all’indirizzo e-mail del mittente, e questo può confermare ai truffatori che l’indirizzo è attivo.
Come difendersi
- Non cliccare sui link contenuti nell’evento e non chiamare i numeri indicati.
- Non inserire mai dati bancari né codici OTP in pagine raggiunte da un evento di calendario.
- In caso di dubbio, contattare la propria banca usando i recapiti ufficiali e non quelli riportati nell’invito.
- Su iPhone, aprire Impostazioni, poi Calendario, poi Account e verificare la presenza di sottoscrizioni o calendari sospetti da rimuovere subito.
- Su Google Calendar, controllare nelle impostazioni degli eventi l’opzione che aggiunge automaticamente gli inviti e, se possibile, limitarla a quelli a cui si è risposto: i nomi esatti dei menu possono variare a seconda della versione.
- Eliminare l’evento sospetto e, se disponibile, segnalarlo come spam, invece di rispondere.
Se è già successo
Chi ha inserito dati o codici deve bloccare subito carte e conto contattando la banca, e presentare denuncia alle forze dell’ordine o alla Polizia postale.
Non va confusa con la truffa dei calendari della Polizia
Con lo stesso nome circola da anni un raggiro diverso: telefonate in cui un finto agente propone l’acquisto del “calendario della Polizia” a prezzi gonfiati. Le forze dell’ordine ricordano che non propongono la vendita di calendari per telefono e invitano a rivolgersi al 112 in caso di chiamate sospette.
Fonte: Leggo.it, Corriere Adriatico, Libero, Non Solo Sport, Trentotoday